一个角色只拥有某个子目录的访问权。管理员打开权限页面,没有改动任何选项,直接点击保存,角色却获得了父目录乃至其他子目录的权限。
页面回显正常,保存接口也返回成功,这个问题很容易逃过普通的功能检查。因为错误发生在一个默认假设里:为了把树显示完整而补上的节点,被当成了真正的授权。
下面用虚构的资料目录说明。我们先约定一个前提:每个目录独立授权,父目录的选中状态不自动授予全部子目录。若产品采用继承权限,规则会不同,但也必须显式定义,不能由树组件的默认联动替业务决定。
树的结构和授权集合,先分开放
假设目录关系是这样:
资料空间
├─ 设计
│ ├─ 草图
│ └─ 定稿
└─ 研究
├─ 访谈
└─ 实验
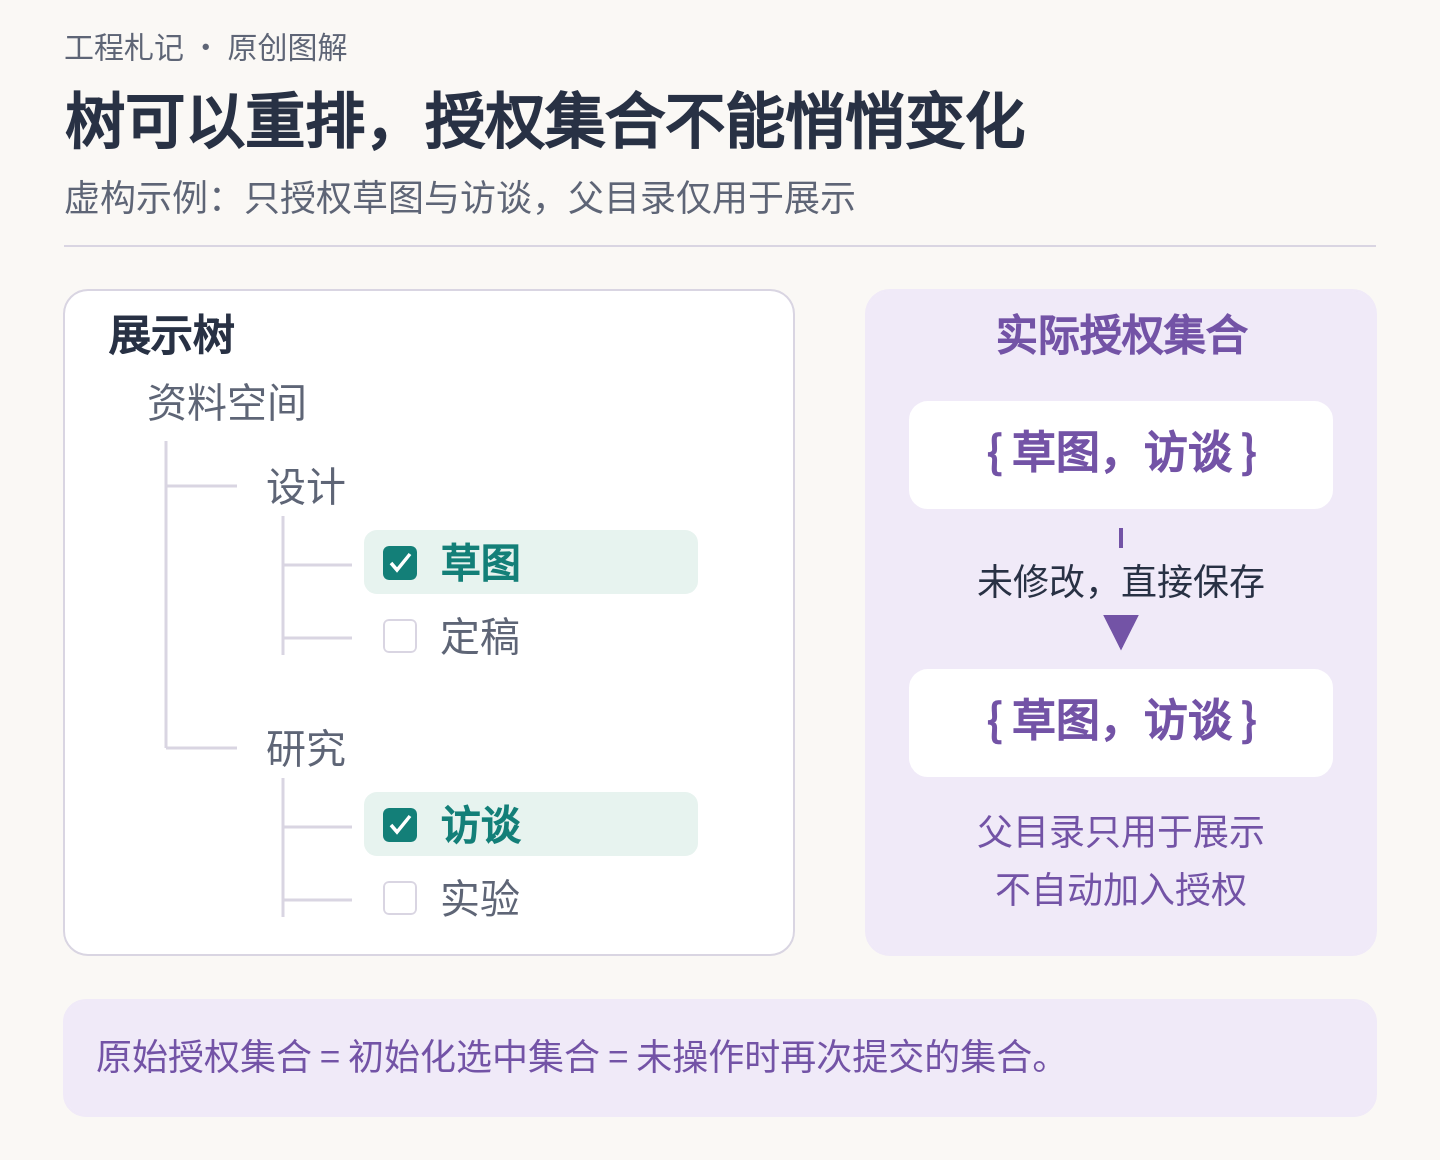
某个角色只被授权“草图”和“访谈”。这两个节点的父节点都不在授权集合里。
如果后端把已授权节点拿出来,再要求它们必须挂在整棵树的原始根节点下,这两个节点就可能被遗漏。为了补救,有人把“设计”和“研究”也加入选中集合,于是页面终于完整了,但保存回去的权限已经变化。
真正需要稳定的是一组对象标识:{草图, 访谈}。页面可以改变展开方式、显示顺序和视觉缩进,却不应在用户没有操作时改变这组标识。
可以把这个要求写成一句非常具体的断言:
原始授权集合
= 页面初始化后的实际选中集合
= 用户未操作时再次提交的授权集合
它比“权限树能正常回显”更容易验证,也更容易发现哪一步越过了边界。
两种展示方法,都可以保持集合不变
第一种方法是只对已授权节点构树。若某个节点的父节点不在集合中,就让它成为这份展示结果的根。“草图”和“访谈”会成为两个独立根节点,路径说明可以另行展示。
这种方式适合“查看当前已选项”的侧栏或摘要,不一定适合需要浏览整个目录并新增授权的编辑器。
第二种方法是显示完整目录树,但把结构节点与实际选中状态分开。“设计”和“研究”可以存在于页面上,也可以为了方便浏览而展开,却不因为有一个子节点被授权就自动成为已授权节点。
编辑器通常更适合后一种方式。关键在于选中集合从接口单独读取,不能通过“这棵树里出现了哪些节点”倒推权限。
一些树组件会将父节点显示为半选。半选可能只是提示“部分子项已选”,它不等于父节点本身获得授权。提交前要理解组件返回的是完全选中、半选,还是二者合并的结果,并按产品语义转换。
构树时还要防止旧 children 混进来
即使集合选择正确,也可能被对象复用破坏。原始节点来自一棵完整树,身上已经挂着子节点;过滤后直接复用这些对象,未授权的子节点可能还残留在 children 中。
下面是只展示已选节点的简化 TypeScript 示例。对象与字段均为演示,前提是输入 ID 唯一、已通过服务端校验:
type Item = {
id: string;
parentId: string | null;
label: string;
};
type Node = Item & { children: Node[] };
function buildSelectedForest(items: Item[], selected: Set<string>): Node[] {
const nodes = new Map<string, Node>();
for (const item of items) {
if (selected.has(item.id)) {
// 新建节点,不携带输入对象可能残留的子树
nodes.set(item.id, {
id: item.id,
parentId: item.parentId,
label: item.label,
children: [],
});
}
}
const roots: Node[] = [];
for (const node of nodes.values()) {
const parent = node.parentId ? nodes.get(node.parentId) : undefined;
if (parent) parent.children.push(node);
else roots.push(node);
}
return roots;
}
它刻意不补父节点,也不沿用原对象的子树。用于真实系统时,还应检查缺失 ID、重复 ID、环和租户范围。未知对象不能静默消失后再保存,否则一次“没改任何东西”的操作也可能丢掉原有授权。
如果某些权限已被管理员撤销或资源已不可见,应由服务端明确返回冲突或失效信息,再让用户确认如何处理,而不是在客户端悄悄裁剪。
选中了什么,还需要明确它是什么类型
类似问题也会出现在任务候选人、角色选择或通知范围里。一个字段同时接收用户、角色和群组,只有裸标识时,调用方很难知道某个值应在哪个空间查找。
演示中可以使用显式结构:
[
{ "kind": "role", "id": "example-editor" },
{ "kind": "group", "id": "example-research" }
]
这里的 kind 解决身份类别,租户和资源范围则应从服务端受信任上下文确定。不能因为客户端提交了一个合法类型,就认为它有权引用该对象。
比较时也应按完整身份比较,而不是拿拼接字符串做子串搜索。例如编号 7 不应该因为出现在 70 中就被判为匹配。有历史格式需要兼容时,应把解析规则放在清晰的兼容层,新写入继续使用明确类型,避免每个调用方各猜一遍。
列表、计数和真正执行,要讲同一种权限语言
页面能看见一项任务、角标统计了这项任务、用户能够认领它,这三个地方如果使用不同匹配规则,就会出现“显示有待办,点进去没有”或“能看见,操作时又拒绝”的现象。更危险的情况是执行接口比列表宽松。
这几处应共享同一套身份与范围语义。最终授权必须在服务端执行时核验;前端隐藏一个按钮,只影响展示。列表查询完成后权限还可能变化,执行接口因此也不能复用一个过期的前端判断。
数据库层的过滤可以为不同查询形态采用不同实现,但不能改变身份的类型、匹配方式或范围约束。评审时最好围绕同一组用户和资源,把列表、计数、详情和操作的允许集合逐一比对。
最有价值的测试,是打开后什么都不做
准备几个小集合,就能覆盖很多问题:只选一个子节点、父子同时选、跨两个分支选择、空集合,以及含残留子树的输入对象。每次打开页面后直接保存,比较前后的授权集合,而不只截一张回显截图。
再验证主动取消、全选与半选的区别,以及权限被并发修改时的反馈。前端组件测试负责检查转换过程,服务端测试负责证明越权对象会被拒绝;两者不能互相替代。
权限页面给人的感觉通常很轻:几棵树,几个勾选框。但它每一次保存都在改变谁能做什么。让“没有修改”真的保持不变,是这种界面最基本、也最值得认真验证的承诺。
本文的回复通知
只在有人回复你发表于本文的评论时通知你。
登录后设置。